Team & Zusammenarbeit
Deepfake-Anrufe und CEO-Fraud erkennen: So schützen Teams Freigaben und Zahlungsprozesse
Deepfake-Anrufe und CEO-Fraud erkennen: So prüfst du Zahlungsfreigaben, Datenzugriffe und dringende Anweisungen sicher.
 KI-generiert
Freitag, 16:40 Uhr: Dein Team erhält einen Anruf, angeblich von der Geschäftsführung. Die Stimme klingt vertraut, der Ton ist bestimmt: Eine Zahlung müsse noch heute raus, weil sonst ein wichtiger Auftrag gefährdet sei. Kurz darauf folgt eine Nachricht mit neuen Kontodaten. Alles wirkt plausibel, sogar der Anrufer kennt interne Projektnamen. Genau hier beginnt das Risiko: KI kann Stimmen, Videos und Schreibstile inzwischen so überzeugend nachbilden, dass der erste Eindruck kein verlässlicher Sicherheitsnachweis mehr ist.
Deepfake-Anrufe und CEO-Fraud zielen selten auf technische Schwachstellen allein. Sie nutzen Zeitdruck, Hierarchie und Hilfsbereitschaft aus. Wer gerade zwischen Kundentermin, Monatsabschluss und mehreren offenen Aufgaben wechselt, handelt leichter vorschnell. Deshalb braucht dein Team Regeln, die auch dann funktionieren, wenn eine Anweisung glaubwürdig klingt und angeblich keine Zeit bleibt.
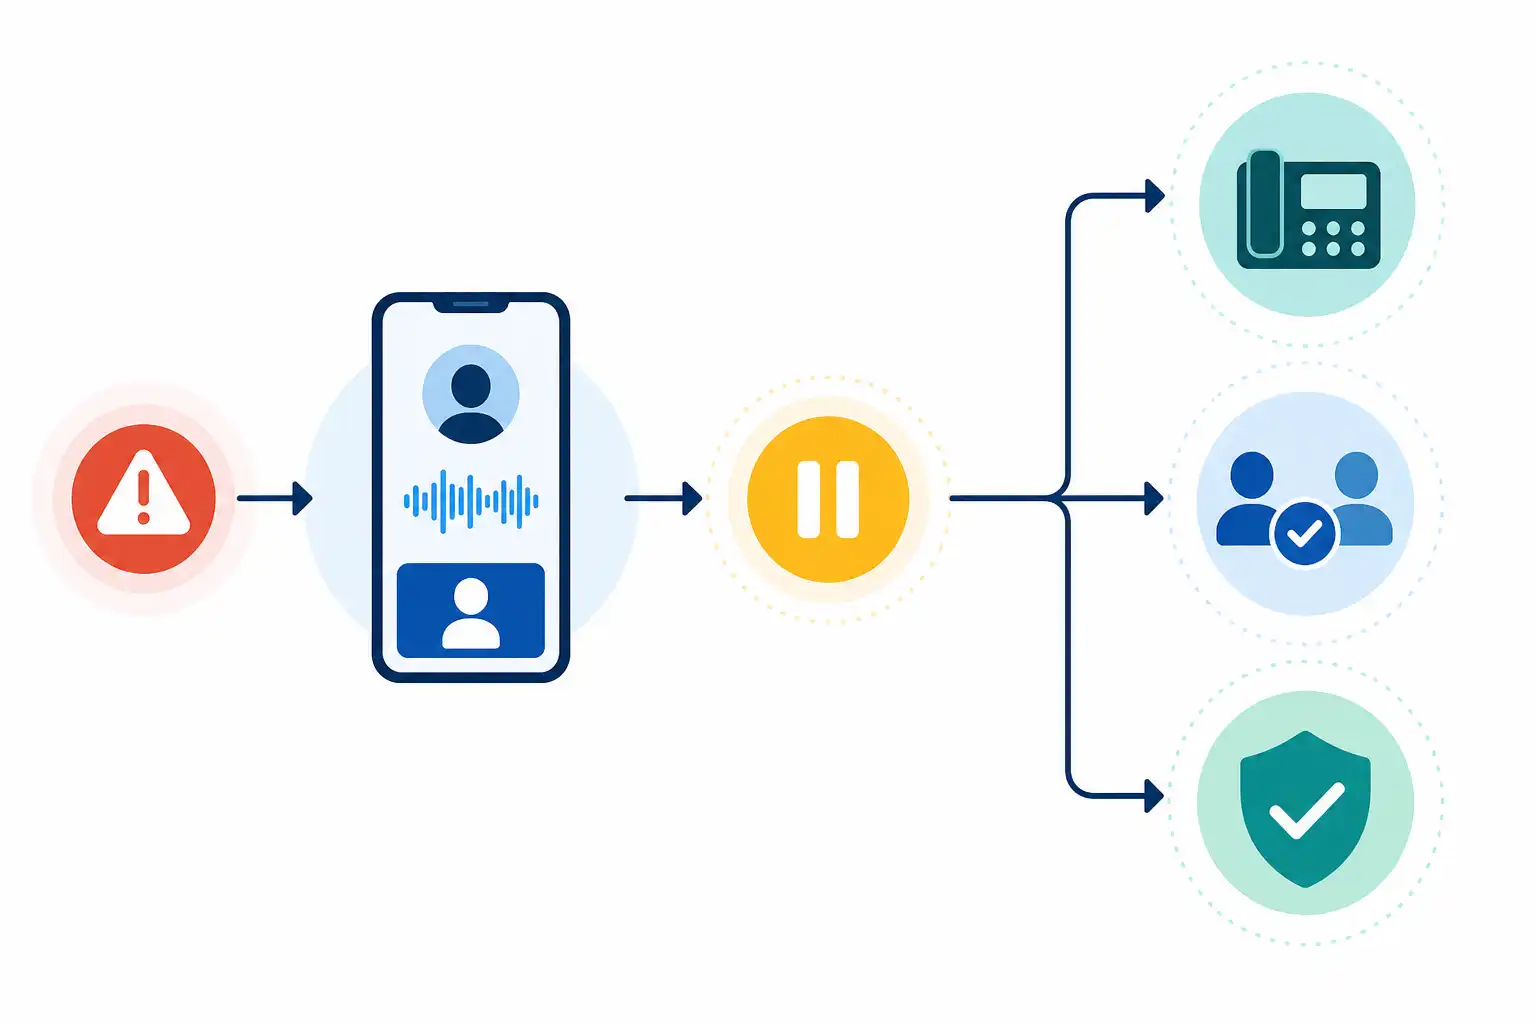
Infografik zu Deepfake-Anrufe und CEO-Fraud erkennen: So schützen Teams Freigaben und Zahlungsprozesse (KI-generiert).
Warum Deepfakes im Arbeitsalltag so wirksam sind
Beim CEO-Fraud geben sich Täterinnen oder Täter als Geschäftsführung, Bereichsleitung, Projektverantwortliche oder externe Geschäftspartner aus. Ihr Ziel kann eine Überweisung sein, aber auch die Herausgabe von Zugangsdaten, personenbezogenen Daten, Vertragsunterlagen oder vertraulichen Präsentationen.
KI-generierte Inhalte erhöhen die Glaubwürdigkeit solcher Angriffe:
- Eine bekannte Stimme erzeugt Nähe und Autorität.
- Ein Videoanruf kann das Gefühl vermitteln, die Identität sei eindeutig geklärt.
- Persönlich formulierte Nachrichten wirken wie echte Kommunikation aus dem Unternehmen.
- Informationen aus öffentlichen Profilen, alten Datenlecks oder sozialen Netzwerken machen die Geschichte plausibel.
- Zeitdruck verhindert Rückfragen und lässt Sicherheitsregeln wie Bürokratie erscheinen.
Wichtig ist deshalb: Eine Stimme, ein Bild oder eine vertraute Schreibweise sind keine Identitätsprüfung. Selbst ein Videoanruf beweist nicht, dass die Person am anderen Ende wirklich die Person ist, für die sie sich ausgibt.
Warnsignale richtig einordnen
Ein einzelnes Warnsignal bedeutet noch nicht automatisch Betrug. Mehrere Auffälligkeiten zusammen sollten jedoch immer einen festen Prüfprozess auslösen. Besonders aufmerksam solltest du werden, wenn eine Anweisung mit Geheimhaltung, Eile oder einer Ausnahme von üblichen Abläufen verbunden ist.
Typische Warnsignale sind:
- Die Anweisung verlangt eine Zahlung, Datenweitergabe oder Zugriffsfreigabe außerhalb des etablierten Prozesses.
- Neue Bankverbindungen, Empfängeradressen oder Zahlungswege werden kurzfristig genannt.
- Die anweisende Person fordert, niemanden aus dem Team einzubeziehen.
- Rückfragen werden abgeblockt, etwa mit „Ich bin gerade im Termin“ oder „Du musst das jetzt allein entscheiden“.
- Die Kommunikation erfolgt über eine ungewohnte Nummer, private Mailadresse oder einen neuen Messenger-Kontakt.
- Es wird emotionaler Druck aufgebaut, etwa durch drohende Vertragsverluste, angebliche Notfälle oder persönliche Loyalität.
- Eine Freigabe soll in ungewöhnlicher Höhe, zu einer ungewöhnlichen Uhrzeit oder für einen neuen Geschäftspartner erfolgen.
Die wichtigste Regel lautet: Dringlichkeit verändert nicht den Freigabeprozess. Sie entscheidet höchstens darüber, wie schnell das Team den Prozess durchläuft.
Der unabhängige Rückruf schützt besser als die beste Intuition
Ein Rückruf ist nur dann wirksam, wenn du die Kontaktdaten unabhängig beschaffst. Ruf nicht einfach über die Nummer zurück, die im laufenden Gespräch angezeigt wurde oder die in einer Nachricht steht. Diese Nummer kann ebenfalls von den Angreifenden kontrolliert werden.
Nutze stattdessen einen bereits bekannten Kontaktweg:
- die im Unternehmensverzeichnis hinterlegte Telefonnummer
- die bekannte dienstliche Durchwahl
- einen zuvor abgestimmten Kommunikationskanal
- die Kontaktdaten aus dem Vertrags- oder Lieferantensystem
- einen persönlichen Rückruf über eine gespeicherte Nummer
Formuliere den Rückruf sachlich und ohne Vorwurf: „Ich prüfe die Zahlungsanweisung kurz über unseren Standardprozess. Kannst du mir Betrag, Empfänger und Zweck bitte noch einmal über den vereinbarten Kanal bestätigen?“
Diese Rückversicherung ist keine Misstrauenserklärung. Sie schützt die anweisende Person, das Team und das Unternehmen. Gerade Führungskräfte sollten das aktiv vorleben: Wer Sicherheitsprüfungen selbst akzeptiert, nimmt dem Team die Sorge, mit einer Rückfrage unhöflich oder langsam zu wirken.
Vier Augen bedeuten zwei unabhängige Prüfungen
Das Vier-Augen-Prinzip wird oft zu eng verstanden. Es genügt nicht, wenn eine zweite Person nur kurz auf eine Zahlung schaut und dann bestätigt. Wirksam wird es erst, wenn beide Personen wesentliche Angaben unabhängig prüfen.
Für Zahlungsfreigaben sollte klar sein:
- Wer darf Zahlungen anlegen?
- Wer darf sie freigeben?
- Ab wann ist eine zweite Freigabe zwingend?
- Wer prüft Bankverbindung, Betrag, Empfänger und Verwendungszweck?
- Wie werden Änderungen an Lieferantendaten bestätigt?
- Welche Vertretung gilt bei Urlaub, Krankheit oder Abwesenheit?
Besonders kritisch sind Änderungen von Bankdaten. Sie sollten nie ausschließlich auf Basis einer E-Mail, einer Chatnachricht oder eines Anrufs übernommen werden. Bestätige Änderungen immer über einen bekannten Kontaktweg und dokumentiere, wer wann mit wem gesprochen hat.
Auch bei Daten und Zugriffsrechten ist das Vier-Augen-Prinzip sinnvoll. Wenn eine angebliche Führungskraft Zugang zu einem Ordner, einem Systemkonto oder einer Personalakte verlangt, sollte eine zweite berechtigte Person die Anfrage gegenprüfen. Für Teams, die KI-Tools verwenden, helfen ergänzend klare KI-Spielregeln im Team: So gelingt die Zusammenarbeit mit ChatGPT & Co., damit niemand vertrauliche Informationen vorschnell in ungeprüfte Systeme eingibt.
Definiere sichere Kanäle für kritische Anweisungen
Teams brauchen vorab vereinbarte Wege für Anweisungen mit hohem Risiko. Dazu gehören insbesondere:
- Zahlungen und Änderungen von Zahlungsdaten
- Herausgabe vertraulicher Kunden- oder Personaldaten
- neue Zugänge, Passwortrücksetzungen und Rechtevergaben
- Änderungen an Rechnungs- oder Vertragsdaten
- Freigaben für externe Dienstleister
- ungewöhnliche Dateien, Links oder Softwareinstallationen
Lege gemeinsam fest, welche Kombination aus Kanälen eine verbindliche Freigabe darstellt. Das kann zum Beispiel eine dokumentierte Freigabe im vorgesehenen System plus Rückbestätigung über die bekannte Durchwahl sein. Entscheidend ist nicht, möglichst viele Schritte einzubauen. Entscheidend ist, dass der Weg nachvollziehbar, unabhängig vom Erstkontakt und im Alltag umsetzbar ist.
Ein Passwort, ein Code oder ein vereinbartes Schlagwort kann eine zusätzliche Hürde sein, ersetzt aber keine Prüfung. Solche Informationen können weitergegeben, erraten oder durch kompromittierte Konten mitgelesen werden. Die sicherere Grundlage bleibt die unabhängige Bestätigung über einen zweiten Kanal.
So reagierst du unter Zeitdruck
Wenn du eine verdächtige Anweisung erhältst, musst du nicht sofort beweisen, dass es sich um einen Angriff handelt. Es reicht, den Vorgang anzuhalten und nach den vereinbarten Regeln zu prüfen.
Diese Checkliste hilft dir in der konkreten Situation:
- Stoppe Zahlung, Datenweitergabe oder Zugriffsfreigabe, bis die Identität bestätigt ist.
- Dokumentiere die Anfrage: Zeitpunkt, Kanal, Absender, Nummer, geforderte Handlung und genannte Frist.
- Nutze einen unabhängigen Rückruf über bekannte Kontaktdaten.
- Hole bei kritischen Vorgängen eine zweite berechtigte Person hinzu.
- Prüfe Empfänger, Bankverbindung, Berechtigung und Zweck im vorgesehenen System.
- Informiere die zuständige Führungskraft, IT-Sicherheit oder den internen Ansprechpartner für Informationssicherheit.
- Öffne keine Links, Anhänge oder Login-Seiten aus der verdächtigen Nachricht.
- Wenn bereits gehandelt wurde, melde es sofort. Schnelles Melden ist wichtiger als die Frage, wer einen Fehler gemacht hat.
Gerade der letzte Punkt entscheidet oft darüber, ob ein Schaden begrenzt werden kann. Teams brauchen daher eine Kultur, in der Unsicherheit offen angesprochen werden darf. Wie du das im Arbeitsalltag stärkst, liest du auch in unserem Beitrag Psychologische Sicherheit im Team fördern: Fehler und Risiken früh ansprechen.
Eskalationsregeln müssen konkret und erreichbar sein
Eine Eskalationsregel wie „Bei Auffälligkeiten die Führungskraft informieren“ bleibt zu vage. Besser ist eine klare Vereinbarung: Wer ist erste Ansprechperson? Wer vertritt sie? Über welchen Kanal wird gemeldet? Was passiert außerhalb üblicher Arbeitszeiten? Und wer darf einen Vorgang verbindlich stoppen?
Formuliere die Regel möglichst einfach: „Bei Zahlungs-, Daten- oder Zugriffsanfragen mit Zeitdruck gilt: stoppen, unabhängig rückbestätigen, zweite Freigabe einholen, Vorfall melden.“
Führungskräfte haben dabei eine besondere Aufgabe. Sie sollten ausdrücklich sagen, dass niemand wegen einer Sicherheitsprüfung Nachteile erwarten muss, auch wenn sich eine Anfrage später als echt herausstellt. Wer Rückfragen als Störung behandelt, lädt Betrugsversuche geradezu ein. Wer sie als professionelles Handeln würdigt, schafft Sicherheit.
Das gilt auch für schwierige Situationen, in denen eine ranghöhere Person Druck ausübt. Praktische Formulierungen für solche Gespräche findest du in Schwierige Gespräche souverän führen.
Übe den Ablauf, bevor ein echter Vorfall passiert
Regeln entfalten erst Wirkung, wenn alle sie kennen und anwenden können. Besprich deshalb im Team anhand kurzer Szenarien, wie ein Deepfake-Anruf aussehen könnte. Eine Person übernimmt die Rolle einer angeblichen Führungskraft, eine andere prüft nach Prozess. Danach wertet ihr aus: War der Rückrufweg klar? Wusste jeder, wer freigeben darf? Gab es Unsicherheit bei Vertretungen?
Solche Übungen sollten nicht dazu dienen, Kolleginnen und Kollegen zu testen oder bloßzustellen. Ihr Ziel ist, Lücken im Ablauf sichtbar zu machen. Besonders wertvoll sind dabei Fragen wie:
- Welche Informationen brauchen wir für eine sichere Prüfung?
- An welcher Stelle entstehen unnötige Wartezeiten?
- Welche Vertretung ist nicht eindeutig geregelt?
- Welche Systeme oder Kontaktlisten sind nicht aktuell?
- Welche Formulierungen helfen uns, unter Druck ruhig zu bleiben?
Auch bei Projekten mit vielen externen Beteiligten lohnt sich ein verbindlicher Prüfablauf. Denn je mehr Personen, Dienstleister und Freigaben beteiligt sind, desto leichter lassen sich Zuständigkeiten vortäuschen. Hinweise zur klaren Einbindung relevanter Beteiligter findest du in Stakeholdermanagement im Projekt.
Sicherheit ist Teamarbeit, nicht Misstrauen
Deepfakes machen es schwieriger, Menschen allein anhand von Stimme, Bild oder Schreibstil zu erkennen. Darauf sollte dein Team nicht mit allgemeinem Misstrauen reagieren, sondern mit verlässlichen Abläufen. Ein unabhängiger Rückruf, echte Vier-Augen-Prüfung und klar geregelte Eskalation schützen Zahlungsprozesse, sensible Daten und Zugriffsrechte wirksam.
Bei uns vermitteln wir in Management- und Führungstrainings, wie du Verantwortlichkeiten, Kommunikation und Entscheidungen auch unter Druck klar organisierst. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Team & Zusammenarbeit finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen